-
- 1С
- Облачные решения
- Облачные продукты Облачные продукты
- Выделенные серверы Выделенные серверы
- Безопасность данных Безопасность данных
- Аутсорсинг
- Компания
Получить консультацию
Инструкция по настройке клиентской части ADSync
1. Подготовка среды
1.1. Системные требования и предварительные проверки
- Операционная система: Windows Server 2016 / 2019 / 2022 / 2025 (серверы-контроллеры домена).
- Установите компоненты .NET Framework 3.5 и .NET Framework 4.8, как показано ниже:
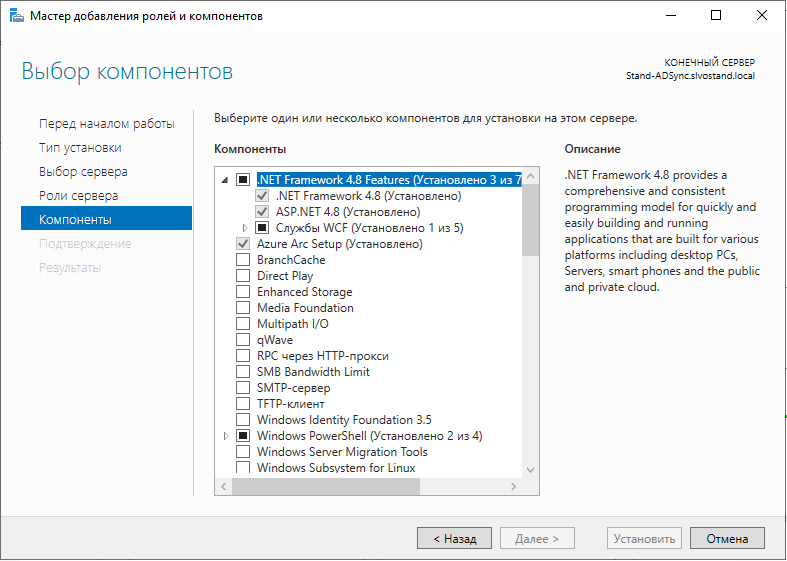
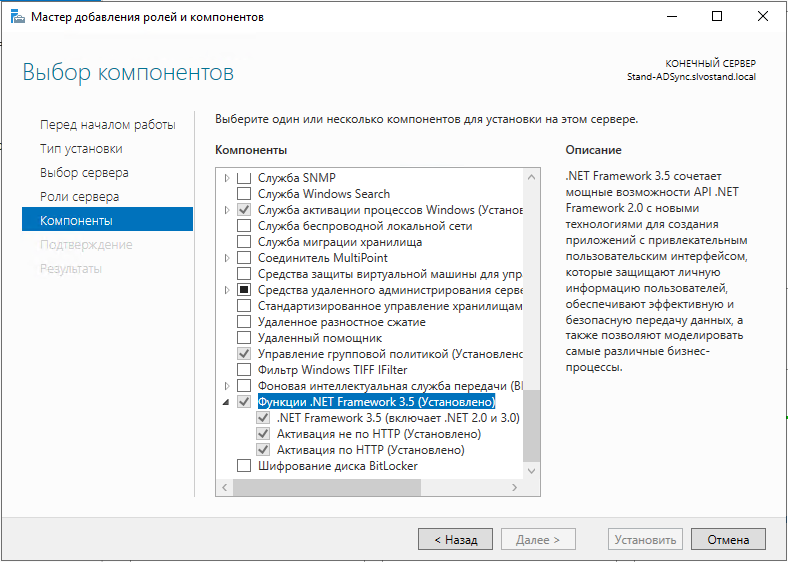
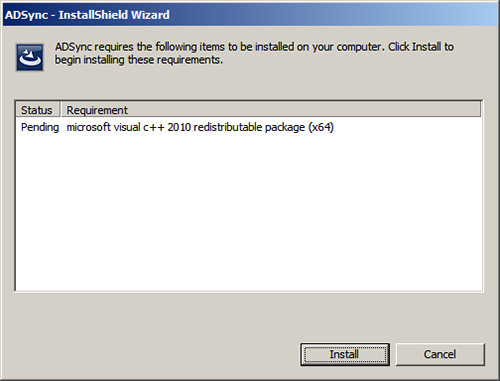
- Microsoft Visual C++ 2010 Redistributable (x64) . При необходимости скачайте и установите.
- Доступ по HTTPS (порт TCP 443) между контроллером(ами) AD и сервером MachPanel (URL панели).
1.2. Подготовка Active Directory
- Выберите целевой OU для синхронизации:
Пример:OU=HostedUsers,DC=corp,DC=local - Убедитесь, что политика сложности паролей включена (Password must meet complexity requirements). Проверить в локальной политике или через групповые политики.
- Проверьте статус репликации AD: используйте
repadmin /replsummaryи убедитесь в отсутствии ошибок.
1.3. Учетные данные и права в MachPanel
- Убедитесь, что для организации в MachPanel включена опция ADSync или запросите её включение у техподдержки IT-Lite.
2. Установка ADSync Client (PDC и ADC)
2.1. Установка на Primary Domain Controller (PDC):
- Запустите инсталлятор от имени администратора.
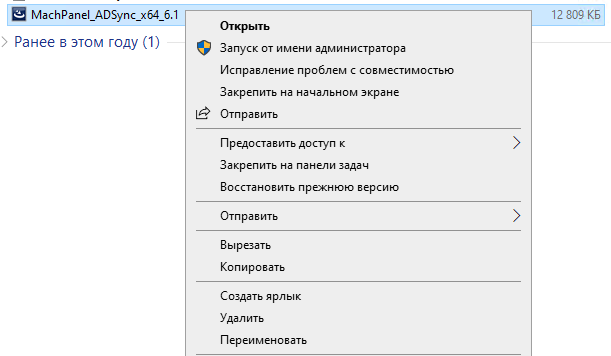
- В мастере выберите роль: Primary Domain Controller (PDC).
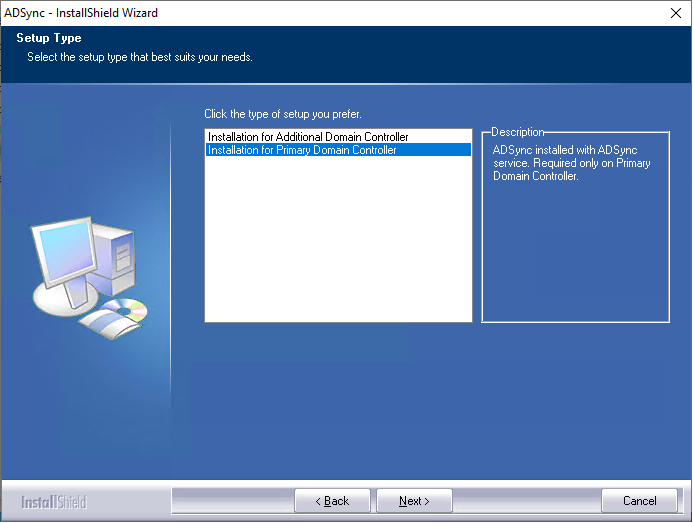
- Укажите путь установки (по умолчанию
C:\Program Files\ADSync\). - Дождитесь установки, затем перезагрузите сервер.
2.2. Установка на Additional Domain Controller (ADC):
- На каждом ADC запустите тот же инсталлятор, но выберите режим «Additional Domain Controller».
- После установки убедитесь, что в целевой папке присутствует
ADSyncSvc.exeи конфигурационные файлы (если настроены).
2.3. Проверка установленных компонентов и реестра (обязательно):
- Наличие файлов в папке установки:
ADSync.ConfigStudio.exeADSyncSvc.exeADSyncPolicy.dll(должен быть в System32 для password-notification)
- Реестр: проверьте запись Notification Packages:
Путь:HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Lsa
Значение: Notification Packages должно содержатьADSyncPolicy
3. Настройка через ADSync Configuration Studio (PDC)
- Перейдите в раздел «Settings» для настройки подключения со стороны локальной AD и укажите необходимые параметры в подразделе «General Settings»:
- Control Panel URL — адрес веб-службы панели управления: https://panel.it-lite.ru/webservices/adsyncsvc.asmx
- Domain NetBIOS — NetBIOS-имя локального каталога Active Directory.
- Service Account — административная учётная запись в локальном каталоге Active Directory с разрешениями на выполнение локальных операций. Для работы с ADSync должна обладать следующими правами: Administrators, Domain Admins, Domain Users, Enterprise Admins, Organization Management.
- Password — пароль администратора.
Далее требуется установить необходимые параметры дополнительных настроек в подразделе «Advanced Settings»:
- Sync Data Attribute — атрибут синхронизации данных в ADSync от MachSol. Отвечает за синхронизацию данных между различными источниками данных и Active Directory (AD). Этот атрибут позволяет обновлять информацию в AD на основе данных из других систем или источников. «Sync Data Attribute» используется ADSync для хранения зашифрованной информации о пользователе. В основном хранится его зашифрованный пароль, который очищается при синхронизации с панелью управления. Имя атрибута, заданное в «Sync Data Attribute», используется для перехвата информации об обновлении пароля и хранения его хэша в этом атрибуте. По умолчанию используется атрибут «division», но если данный атрибут уже задействован (например, для работы сторонней утилиты синхронизации User AD), рекомендуется установить иной незадействованный атрибут, чаще всего один из ExtensionAttribute.
- Sync data every — промежуток между синхронизациями данных. Можно указать интервал синхронизации или использовать опцию «Sync Now». Оптимальным, по мнению вендора, считается интервал от 5 до 10 минут.
- Logging Enabled — опция включения/отключения журналирования работы ADSync. Хотя данная опция не обозначена как обязательная, рекомендуется включить журналирование, так как данные журналы могут потребоваться для диагностики.
- Logs Folder — путь к папке для хранения логов ADSync. Выберите папку журнала, чтобы создать в ней файлы журнала, если требуется ведение журнала. Путь к папке журналов ADSync не должен относиться к рабочему столу PDC, а предоставленный путь к журналу также должен присутствовать на всех ADC. Рекомендуемый путь к папке журналов:
C:\Program Files\ADSync\Logs. Если выбрана другая папка, проверьте, что пользователь admin имеет права на чтение/запись этой папки. - Purge Logs After — выберите количество дней, по истечении которых журналы будут удаляться из папки ADSync.
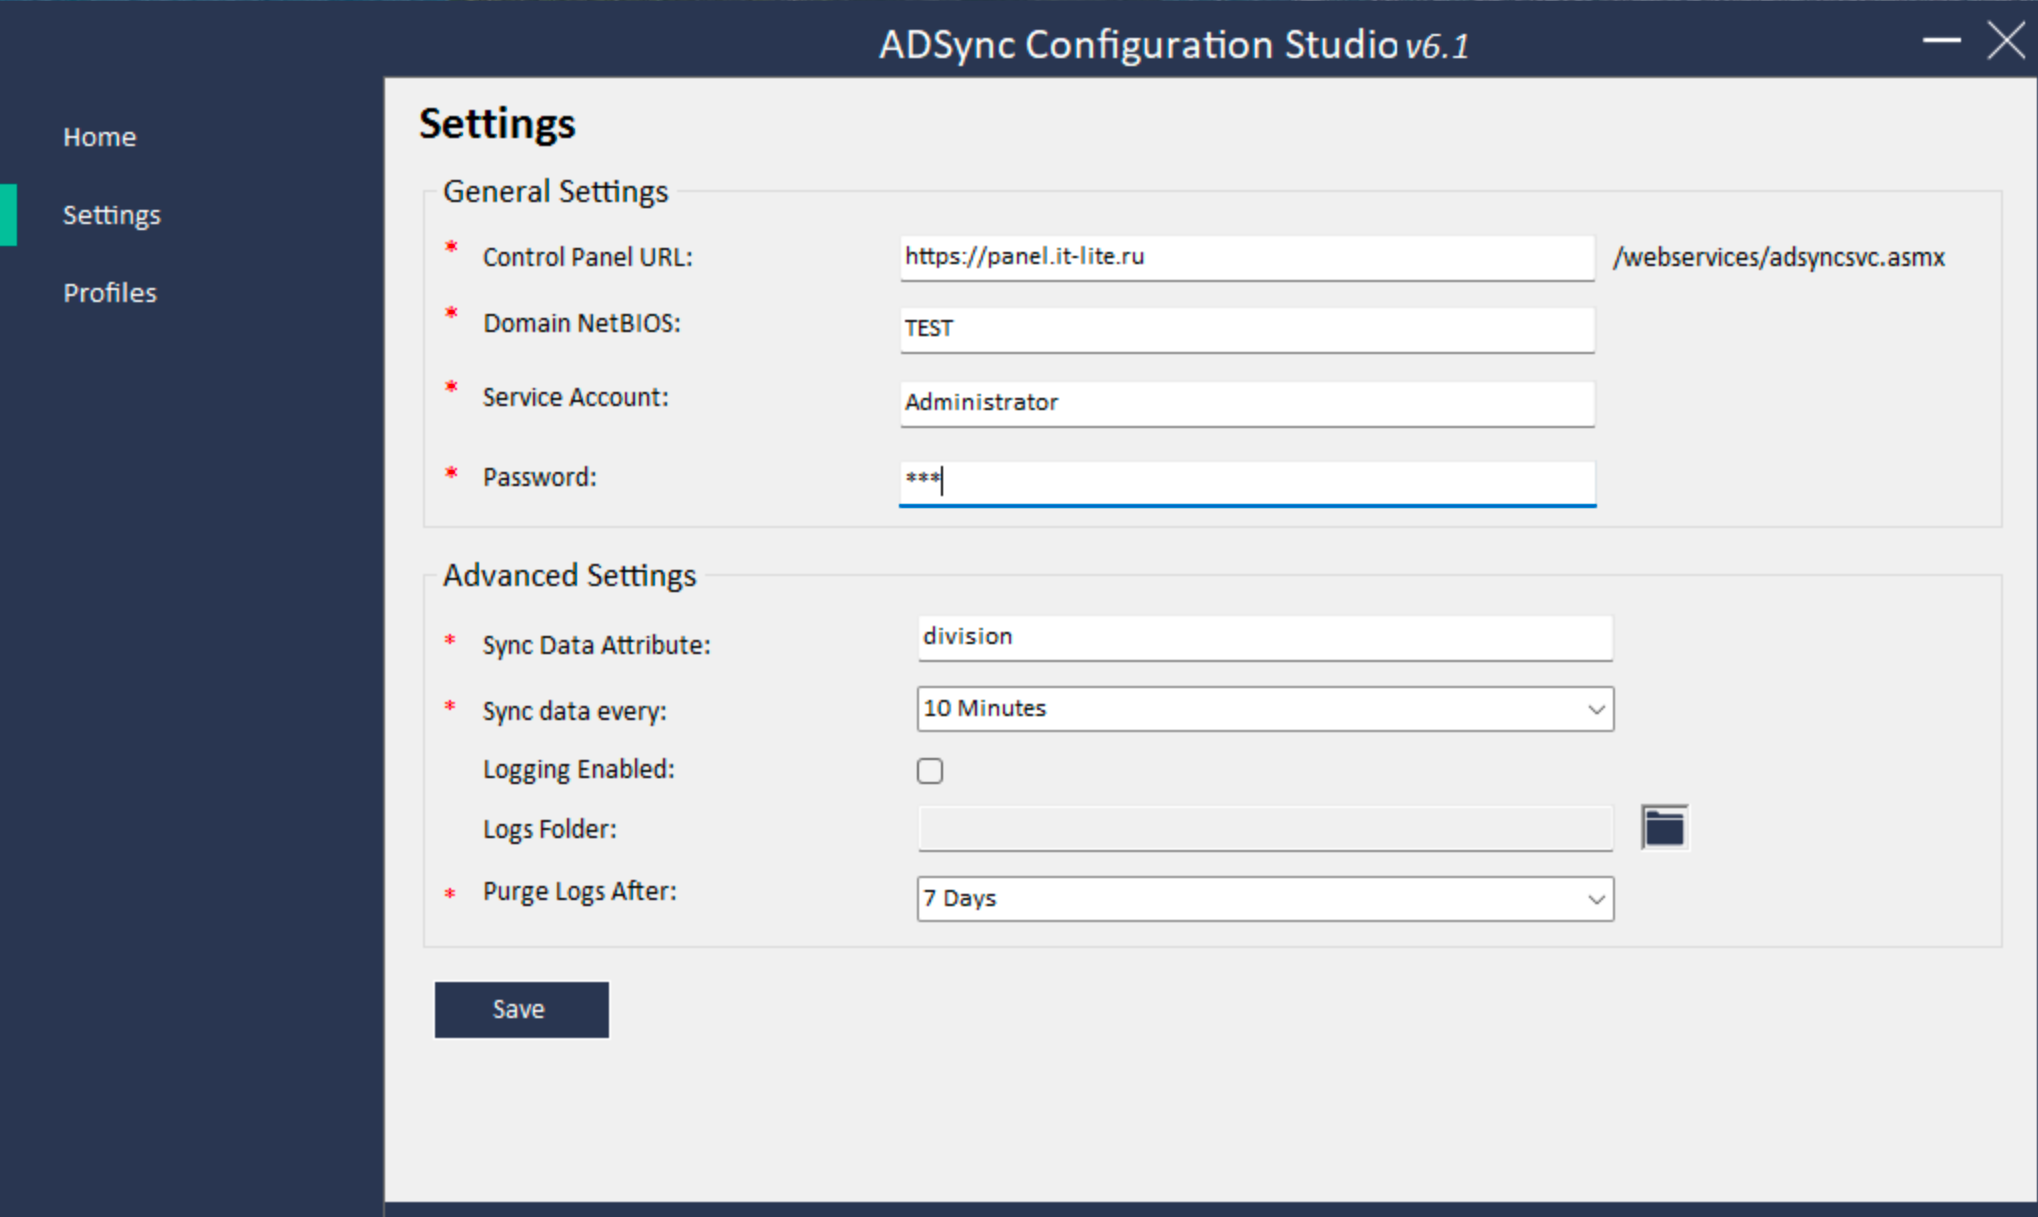
После завершения настройки нажмите «Save».
После сохранения изменений необходимо скопировать файл C:\Program Files\ADSync\SyncConfigurations.xmlв папку %Windir%\System32 и в C:\Program Files\ADSyncна все контроллеры домена.
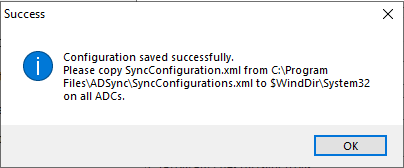
Важно! После завершения настроек необходимо перезагрузить все контроллеры домена.
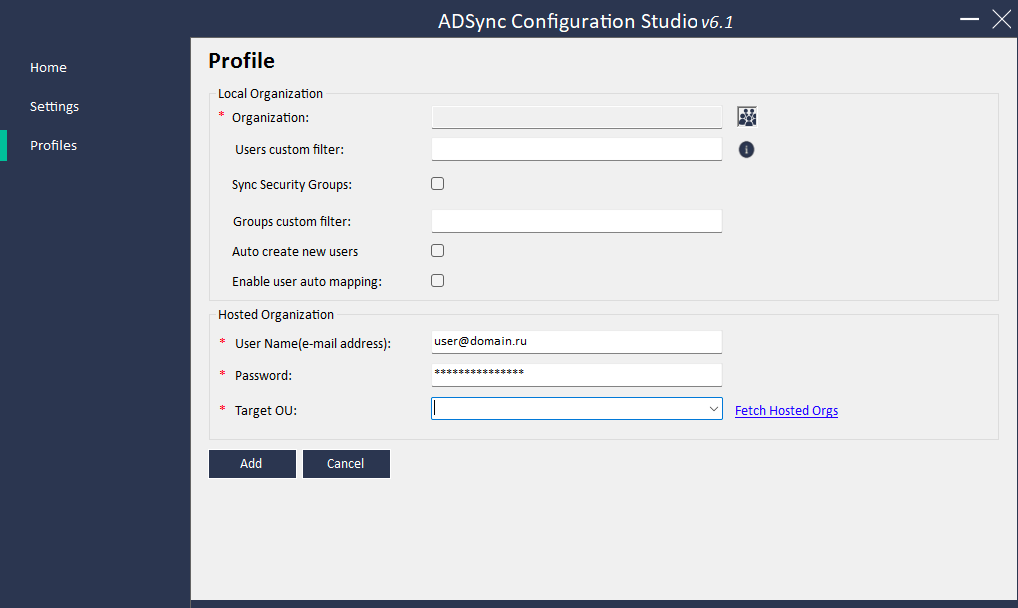
- Следующим этапом идёт настройка профилей синхронизации. Перейдите в раздел «Profiles» и добавьте новый профиль «Add Profile».
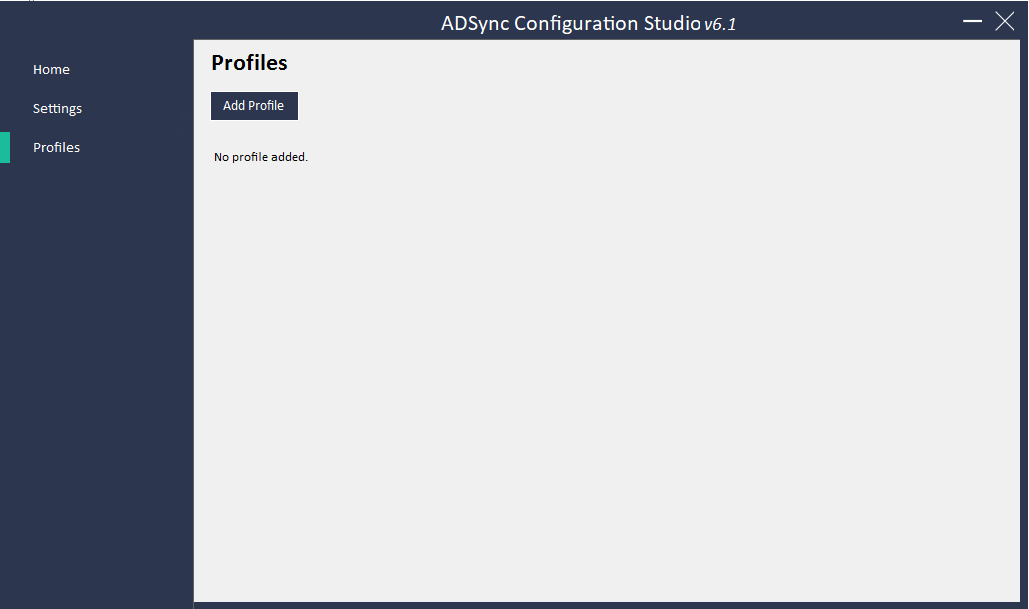
При добавлении профиля отобразятся следующие поля:
- Organization — путь к синхронизируемой OU в локальном каталоге Active Directory. Поле ввода для установки LDAP организации Local-AD/On-Premises, или воспользуйтесь значком справа
 , чтобы перечислить все локальные организации и выбрать одну из них. Это поле редактируемое, поэтому можно указать ROOT, чтобы все пользователи под этим AD попали в список одновременно. Можно указать ROOT, если пользователи находятся под разными OU и требуется перечислить их всех за один раз. В случае больших AD рекомендуется использовать только определённые OU, чтобы ускорить процесс, так как загрузка всех пользователей в случае больших AD займёт много времени.
- Users custom filter — фильтр для пользователей.
Руководства по выражениям фильтра:
- https://social.technet.microsoft.com/wiki/contents/articles/5392.active-directory-ldap-syntax-filters.aspx
- https://learn.microsoft.com/en-us/windows/win32/adsi/search-filter-syntax
- Sync Security Groups — опция синхронизации групп безопасности. Из-за особенности архитектуры публичного решения рекомендуется отключить данную функцию. При миграции групп из локальной AD они будут нефункциональны из-за различия в идентификаторах.
- Group custom filter — определение пользовательского фильтра для групп безопасности. Из-за особенности архитектуры публичного решения рекомендуется отключить данную функцию. При миграции групп из локальной AD они будут нефункциональны из-за различия в идентификаторах.
- Auto create new users — позволяет включать/отключать автоматическое создание пользователя Local-AD в размещённом AD. Эта опция позволяет клиенту, чтобы любой новый пользователь, созданный в локальном подразделении для этого профиля, автоматически создавался на хостинге в сервисной AD.
- Enable user auto mapping — включить/отключить автоматическое сопоставление всех существующих пользователей. Все существующие пользователи будут автоматически сопоставляться с выбранной размещённой организацией на основе UPN и DisplayName соответственно.
Далее требуется выполнить настройку размещения организации в подразделе «Hosted Organization»:
- User Name (e-mail address) — имя для входа в учётную запись клиента в MachPanel в формате
user@domain.com— учётная запись администратора в панели управления MachSol Panel. - Password — пароль от учётной записи администратора в панели управления MachSol Panel.
- Target OU — OU организации со стороны сервисной AD, подтягивается с сервера автоматически при нажатии на «Fetch Hosted Orgs», если все условия были соблюдены.
Настройка сопоставлений в профилях
После создания профили будут отображены в целевом разделе и доступны для изменений. Для настройки сопоставления пользователей в определённом OU нажмите «Mapping» напротив целевого профиля.
В открывшемся окне будут отражены пользователи локальной AD из выбранного в профиле OU/контейнера. Если опции «Auto Mapping» и «Auto Create User» отключены, то по умолчанию выбранные пользователи не будут синхронизированы.
В столбцах настройки сопоставления отображены следующие данные:
- Local User — отображение пользователя в локальной AD, доступного для синхронизации, в соответствии с настройками выбранного профиля.
- Hosted User — отображение сопоставления с пользователем в сервисной AD. Если сопоставление не применено, позволяет выбрать варианты: либо «--Create new--» (при синхронизации создаст нового пользователя в сервисной AD на основе синхронизированных атрибутов исходного пользователя локальной AD), либо, при их наличии, выбрать существующего пользователя из сервисной AD (тогда после синхронизации атрибуты целевого пользователя сервисной AD примут значения исходного пользователя локальной AD).
- Enable Sync — статус включения/отключения синхронизации.
Пример сопоставления пользователей при использовании опции «Auto Mapping»:
Предположим, что в сервисной AD есть следующие пользователи:
- one@hostedad.ru
- two@hostedad.ru
- xzy@hostedad.ruОтображаемое имя: Vasya Pupkin
И локальный AD, имеющий следующих пользователей:
- abc@localad.ruОтображаемое имя: Vasya Pupkin
- One@localad.ru
- new@Localad.ru
- lmn@Localad.ru
Номер 3 из сервисной AD будет сопоставляться с номером 1 в LocalAD на основе отображаемого имени (Display Name).
Номер 1 из сервисной AD будет сопоставляться с номером 2 из LocalAD на основе UPN.
После выполнения настроек нажмите «Save» для сохранения изменений, затем «Exit», чтобы выйти из настройки сопоставления профиля. После выполнения настроек всех профилей в исходном разделе «Profiles» выполните действие досрочной синхронизации «Sync».
Функции принудительной синхронизации:
- Sync — кнопка инициирует синхронизацию только недавно обновлённых данных пользователей.
- Resync — кнопка инициирует полную синхронизацию всех данных пользователей. Не имеет значения, обновлён ли пользователь/группы недавно или нет, что даёт дополнительную нагрузку.
Важные замечания и рекомендации вендора!
- После завершения первичных настроек для первичной синхронизации необходимо принудительно изменить пароль всем пользователям локальной AD, поставленным на синхронизацию, а затем перезагрузить все контроллеры домена. ADSIEdit не поддерживается. Изменение пароля с помощью любого носителя (кроме ADSIEdit.msc) фиксируется ADSync.
- При установке пароля убедитесь, что он не противоречит выбранной парольной политике, установленной со стороны сервиса по умолчанию: минимальная длина 8 символов, пароль должен содержать как минимум 1 заглавную букву, 1 строчную букву и 1 цифру. Настоятельно не рекомендуется использовать простые пароли.
- Настоятельно не рекомендуется использовать кириллические символы в паролях, так как многие почтовые клиенты их не поддерживают.
- Если при первичной синхронизации пароли у исходных пользователей локальной AD не были сброшены, то пароль не синхронизируется, так как он ещё не будет записан в атрибут синхронизации и соответственно не будет передан на сервер. В таком случае сбросьте пароль исходных пользователей AD, после чего выполните «Sync» в разделе «Profiles».
4. Репликация конфигурации и работа на дополнительных контроллерах (ADC)
4.1. Файл конфигурации SyncConfigurations.xml
- Путь по умолчанию:
C:\Program Files\ADSync\SyncConfigurations.xml. - После сохранения в Configuration Studio на PDC этот файл содержит все профили и глобальные параметры.
4.2. Распространение на ADC:
- Скопируйте
SyncConfigurations.xmlс PDC на каждый ADC в ту же директорию. - Убедитесь, что на ADC установлена та же версия ADSync Client.
- Перезапустите службу ADSyncSvc на ADC после копирования файла.
4.3. Замечание по синхронизации:
Только PDC будет инициировать некоторые типы уведомлений (например, password change notifications). Поэтому важно, чтобы Notification Packages были корректно установлены на всех контроллерах и контроллеры были перезагружены.
5. Запуск, проверка и плановая работа
5.1. Запуск службы ADSyncSvc
- Откройте
services.msc, найдите «ADSync Service» (ADSyncSvc) и установите тип запуска — Automatic. Запустите службу.
5.2. Принудительная синхронизация
- В Configuration Studio нажмите «Synchronize Now» (или аналогичную кнопку) для немедленного старта синхронизации.
5.3. Проверка результатов синхронизации
- Логи расположены по умолчанию:
C:\Program Files\ADSync\logs\. Просмотрите последние записи.
Пример типичных записей:
[INFO] Sync started at 2025-10-16 10:45:23
[INFO] User: corp\ivanov synced successfully; HostedID: 12345
[ERROR] Failed to create user corp\testuser: Access denied
5.4. Валидация в MachPanel
- В панели MachPanel проверьте, что пользователи/группы появились в разделе Hosted AD / Organization. Для проверки можно выполнить выборку по e-mail или UPN.
6. Устранение неполадок, разбор логов и частые ошибки
6.1. Общая методология отладки:
- Последовательно: (1) проверить сетевое соединение, (2) проверить права учётной записи, (3) изучить логи клиента.
- Включите Verbose logging в Configuration Studio перед началом диагностики и соберите логи за период с воспроизведением ошибки.
6.2. Частые симптомы и решения:
Симптом: Служба ADSyncSvc не стартует.
- Возможные причины: неверные права, конфигурация повреждена, отсутствуют зависимости (.NET, VC++).
- Решение: проверьте Event Viewer → Application/System (Просмотр событий → Приложение/Система); проверьте права доступа к файлам; переустановите VC++ и .NET при необходимости.
Симптом: Пароли не синхронизируются.
- Возможные причины: Notification Packages не добавлен в реестр; необходимые DLL не находятся в System32; контроллер не перезагружен.
- Решение:
- Проверьте, что
ADSyncPolicy.dllнаходится вC:\Windows\System32\и имеет корректные права. - Проверьте в реестре:
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Lsa→ Notification Packages содержит «ADSyncPolicy». - Перезагрузите контроллер(ы) домена.
- Проверьте журналы «Безопасность» (Просмотр событий) на события, связанные с изменением пароля.
- Проверьте, что
Симптом: На PDC синхронизация работает, на ADC нет.
- Причина: на ADC отсутствует/неправильно расположен
SyncConfigurations.xmlили служба не запущена. - Решение: скопируйте
SyncConfigurations.xmlиз PDC в папку установки на ADC и перезапустите службу. Проверьте права и версии.
6.3. Как собирать логи для поддержки IT-Lite
- Соберите следующие файлы:
C:\Program Files\ADSync\logs\ADSync_*.log- Event Viewer → Application / System / Security (связанные события)
- Приложите конфигурационный файл
SyncConfigurations.xml(если нет в логе) и скриншоты ошибок из Configuration Studio.
7. Чек-лист перед вводом в эксплуатацию
Проверьте:
- Создана резервная копия текущих настроек AD и критичных систем.
- Установлены .NET и Visual C++ необходимой версии.
- Конфигурация
SyncConfigurations.xmlсоздана и скопирована на все ADC. - Служба ADSyncSvc настроена на Automatic и запущена на всех контроллерах.
- Включено логирование.
8. Примечания и полезные ссылки
- Рекомендуется ознакомиться с официальной документацией MachSol KB по ADSync:
https://kb.machsol.com/Knowledgebase/50351/-ADSync-–-Configuration-Guide